Como desenvolver software na velocidade que o negócio exige sem transformar segurança em um obstáculo para quem constrói?
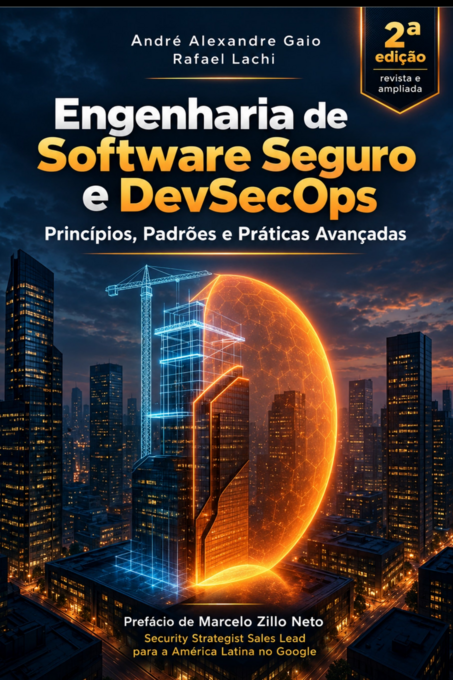
Esta segunda edição de Engenharia de Software Seguro e DevSecOps parte dessa questão para apresentar a segurança de software como uma disciplina de engenharia integrada a todo o ciclo de vida, da concepção e arquitetura à implementação, entrega e operação.
Com mais de 50 anos de experiência combinada em desenvolvimento, infraestrutura e segurança, André Alexandre Gaio e Rafael Lachi unem fundamentos, padrões, casos reais e prática para mostrar não apenas o que fazer, mas por que fazer, quando aplicar e como incorporar segurança ao trabalho cotidiano das equipes.
O livro percorre princípios de desenvolvimento seguro, requisitos de segurança, modelagem de ameaças, Secure by Design, Zero Trust, SAST, DAST, IAST, SCA, fuzzing, segurança de APIs e priorização de vulnerabilidades com base em risco. A cadeia de suprimentos de software recebe atenção especial, com SBOM, VEX, SLSA, Sigstore, proveniência de builds e proteção das pipelines de CI/CD.
Esta edição amplia ainda mais o escopo ao abordar o OWASP Top 10 2025, ASVS 5.0, segurança de aplicações com LLMs e sistemas agênticos, código gerado por IA, ambientes cloud-native, regulamentação e modelos como NIST SSDF, OWASP SAMM e BSIMM.
Ao longo da obra, conceitos técnicos são conectados a decisões de arquitetura, governança, cultura, métricas e gestão de riscos. Casos reais e as “Histórias do Front” mostram c
| ISBN | 9786502336045 |
| Número de páginas | 721 |
| Edição | 2 (2026) |
| Formato | 16x23 (160x230) |
| Acabamento | Brochura c/ orelha |
| Coloração | Preto e branco |
| Tipo de papel | Polen |
| Idioma | Português |
Tem algo a reclamar sobre este livro? Envie um email para atendimento@clubedeautores.com.br

Faça o login deixe o seu comentário sobre o livro.